Erişim Kontrolü
Yetkisi olmayan içeriği yanıt içinde bile göremez.
Roller kaba, izinler incedir. Uç noktalar rol adına değil izne bakar; en hassas iki izin ise hiçbir rolle örtük olarak gelmez.
- Rol
- 3
- İzin
- 3
- Yalnız grant
- 2
- Step-up TTL
- 5 dk
Üründe
Politikayı kim yönetir, nasıl görür.
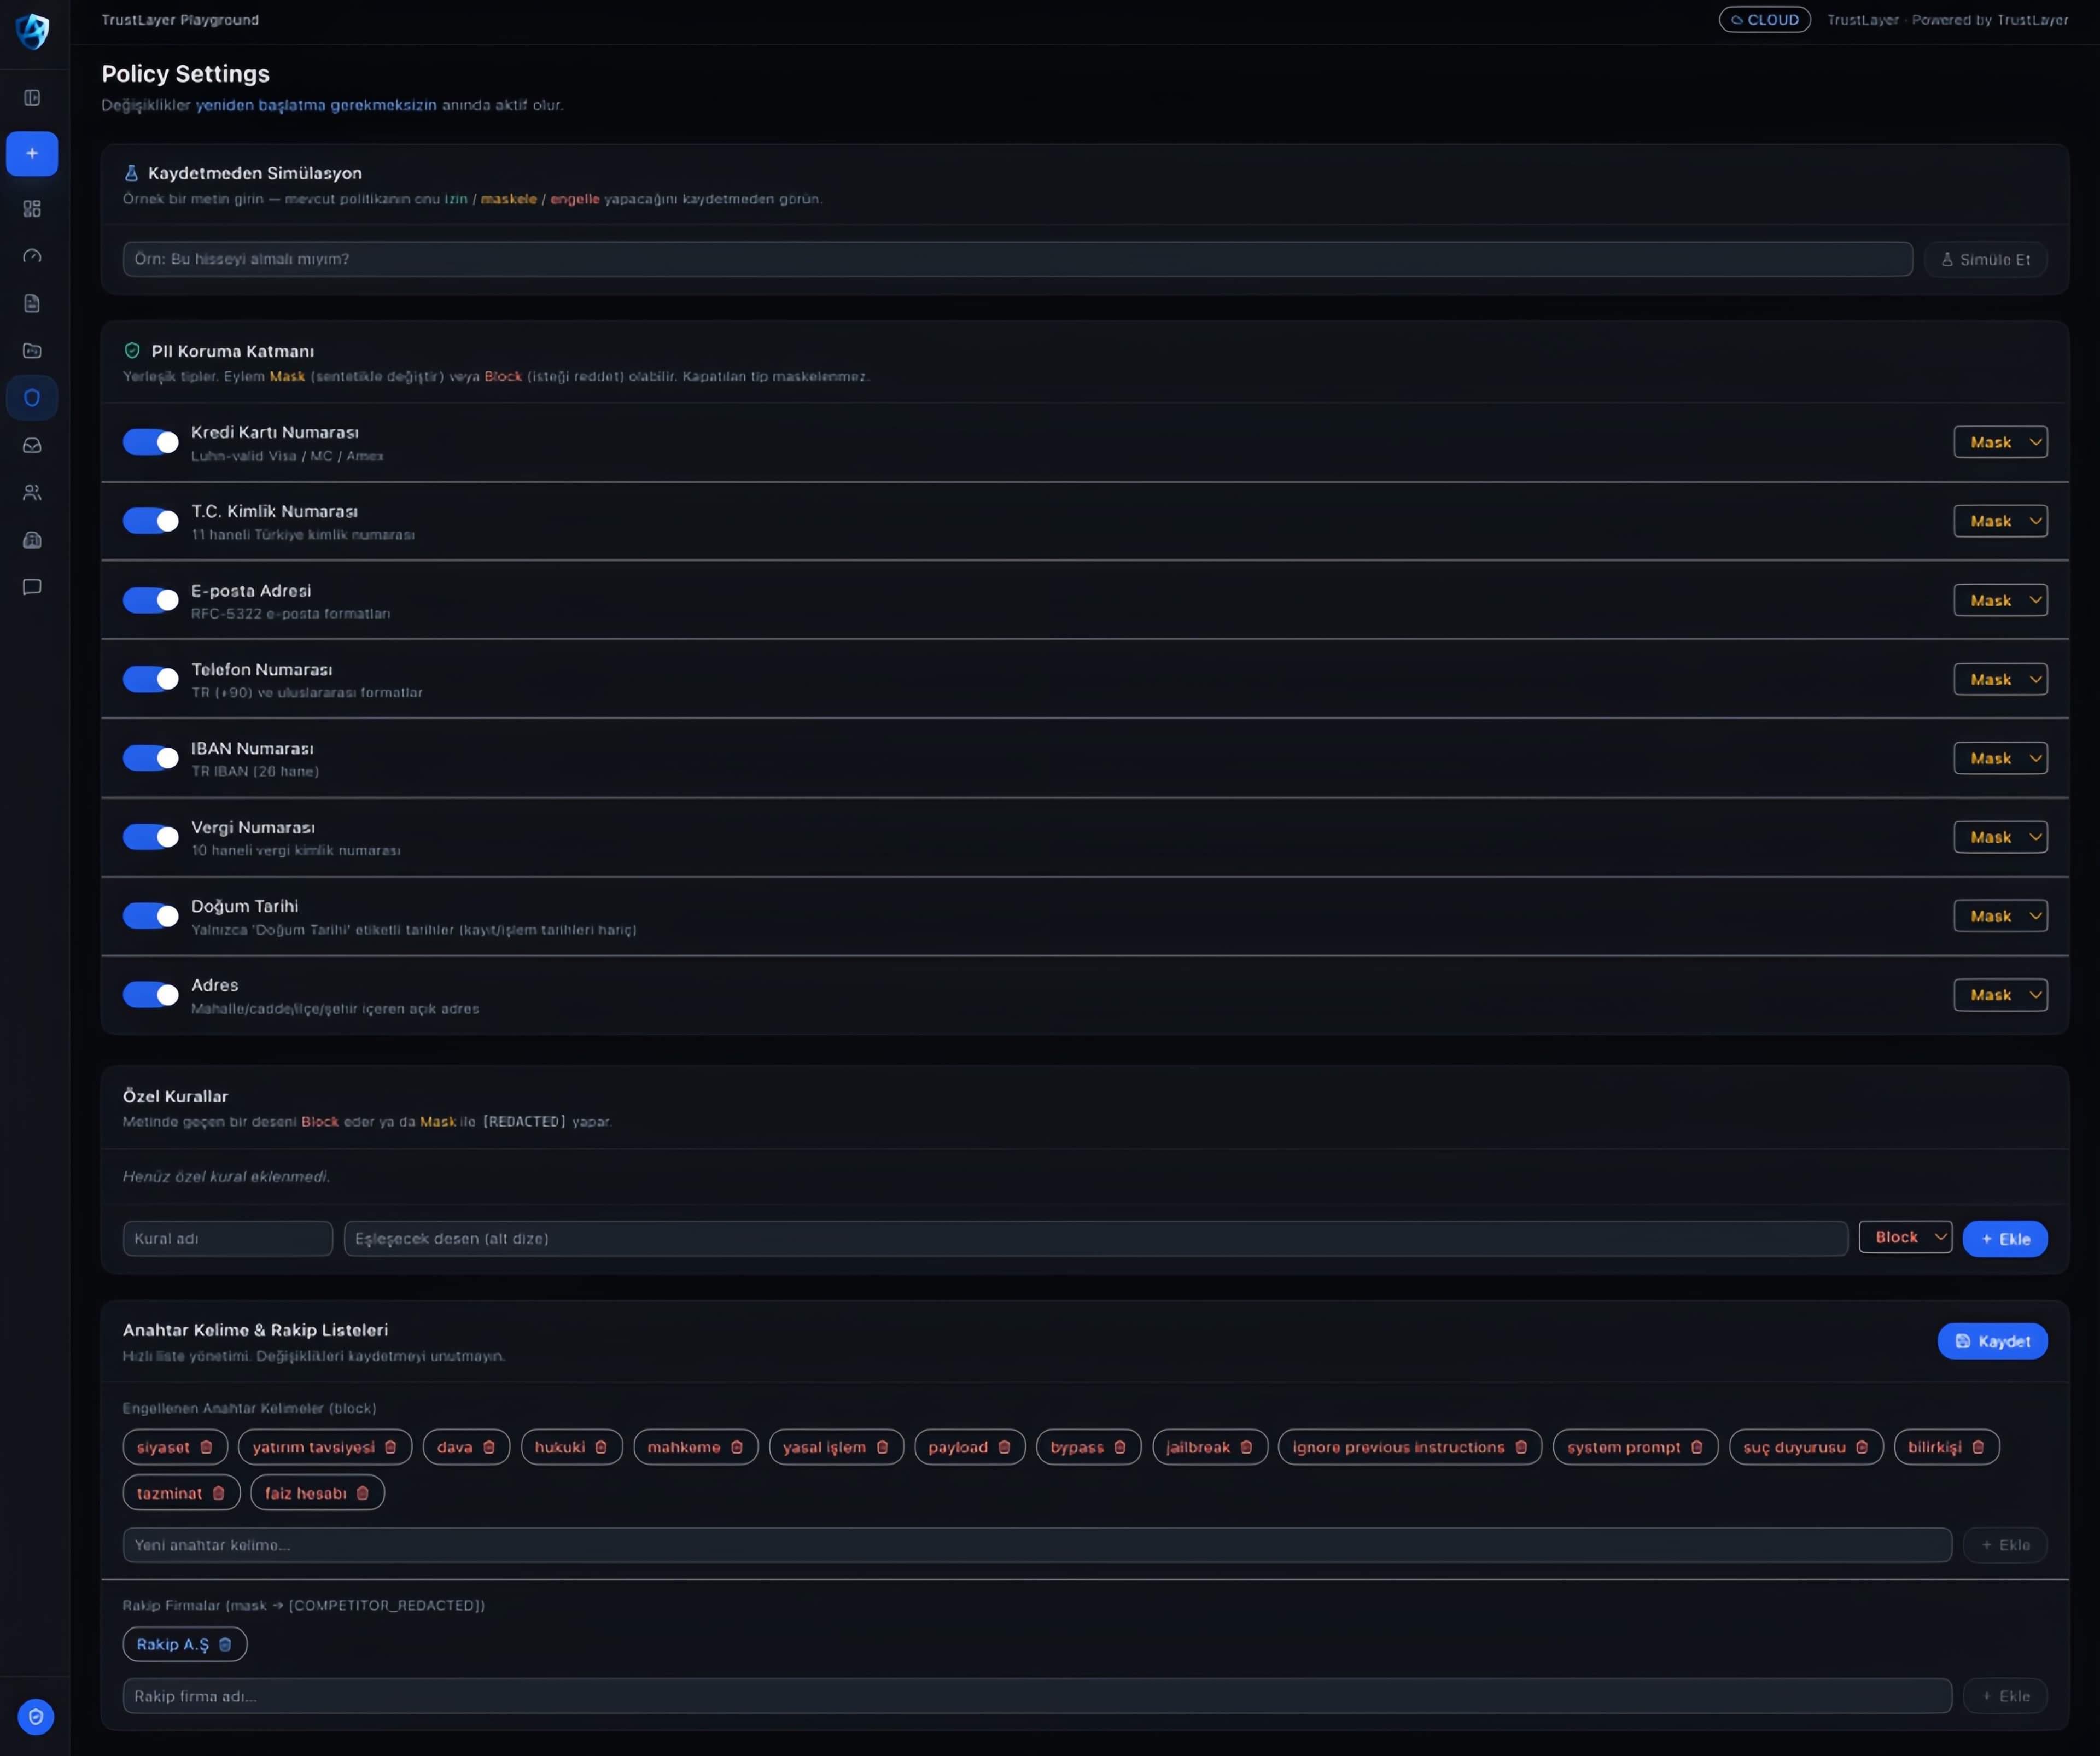
Kişisel veri tipleri tek tek açılıp kapatılır ve her biri için maskeleme mi engelleme mi yapılacağı seçilir. Değişiklikler yeniden başlatma gerektirmez.
- Kaydetmeden simülasyon en üstte: örnek bir metin girilir ve mevcut politikanın ona izin mi vereceği, maskeleyeceği mi yoksa engelleyeceği mi kaydetmeden görülür. Kural yayına girmeden etkisi bilinir.
- Sekiz yerleşik kişisel veri tipi, her biri kendi anahtarıyla açılıp kapatılır. Kapatılan tip maskelenmez — ve bu, unutulmuş bir ayar değil, bilinçli bir karar olarak durur.
- Her tip için aksiyon ayrı seçilir: Mask sentetik değerle değiştirir, Block isteği tümden reddeder. Aynı ekranda ikisi bir arada kullanılabilir.
- Kural açıklamaları desenin ne yaptığını söyler — 'Luhn-valid Visa / MC / Amex', 'TR IBAN (26 hane)' gibi. Ne yakalandığı tahmine bırakılmaz.
- Özel kurallar bölümü, metinde geçen bir deseni engelleyen ya da [REDACTED] ile maskeleyen kendi kurallarınızı almak için.
- Engellenen anahtar kelimeler ve rakip firma listeleri aynı ekrandan yönetilir; rakip adları [COMPETITOR_REDACTED] ile değiştirilir.
- Değişiklikler yeniden başlatma gerektirmeden aktif olur — politika değiştirmek bir dağıtım işi değildir.
Roller
Üç rol, üç farklı görüş alanı.
İzinler role göre değil, izin adına göre denetlenir; yani rol eşlemesi değişse de uç noktalar aynı kalır. Aşağıdaki matris hangi rolün hangi izni aldığını gösterir.
admin
Yönetici
Politika ayarları, denetim kaydı, uyum raporu ve kullanıcı yönetimine erişir. Maskelenmiş veriyi çözebilir. Kasa okuma ve kişi eşleştirme gibi en hassas iki izin role otomatik gelmez; bunlar ayrıca ve yalnızca bir yönetici tarafından verilebilir.
editor
Editör
Sohbet ve bilgi bankasını kullanır, maskelenmiş veriyi çözebilir. Politika ayarlarını ve kullanıcı yönetimini göremez.
viewer
Görüntüleyici
Sohbeti kullanır ama maskelenmiş veriyi çözemez; yanıtı token'lı haliyle görür. Yapılandırma ekranlarına erişimi yoktur.
Matris
Hangi rol neyi alır.
Boş hücre, o rolün o izni almadığı anlamına gelir; sonradan da otomatik gelmez.
| permission | admin | editor | viewer | |
|---|---|---|---|---|
unmask_pii | PII'yı çözYanıttaki maskeli değerlerin gerçeğini görmek. | |||
reveal_vault | Kasayı açSaklama kasasından bir token'ın ham karşılığını okumak. | |||
resolve_person | Kişiyi eşleştirKişi profili birleştirme görünümü; normal denetim yetkisinden ayrıdır. |
Admin bile otomatik alamaz
Kasayı açma ve kişi eşleştirme izinleri hiçbir role bağlı değildir. Kullanıcı bazında açık bir kayıtla verilir ve sahibinin ayrıca admin rolü olması gerekir. Bir rolün adını değiştirmek, kimseye bu yetkileri kazandırmaz.
Taze onay (step-up)
Kasadan ham değer okumak, oturum açmış olmayı yeterli saymaz: işlemin kendisi için taze bir onay istenir ve bu onayın penceresi dardır.
- header
- X-Step-Up-Token
- claim
- sca
- ttl
- 5 min
Kendi verinizle görün.
Teknik oturumda kendi istemlerinizi ve kendi politikanızı canlı geçirelim.